Den falske login-side, du ikke kan gennemskue
Det klassiske råd er at se godt efter i adressefeltet. Men kopierne er pixelperfekte, adresserne ligner til forveksling, og linket kommer tit fra en kollega, hvis konto allerede er overtaget. Vi beder reelt medarbejderne om at være den sidste sikkerhedskontrol.
“Se godt efter” er ikke et forsvar
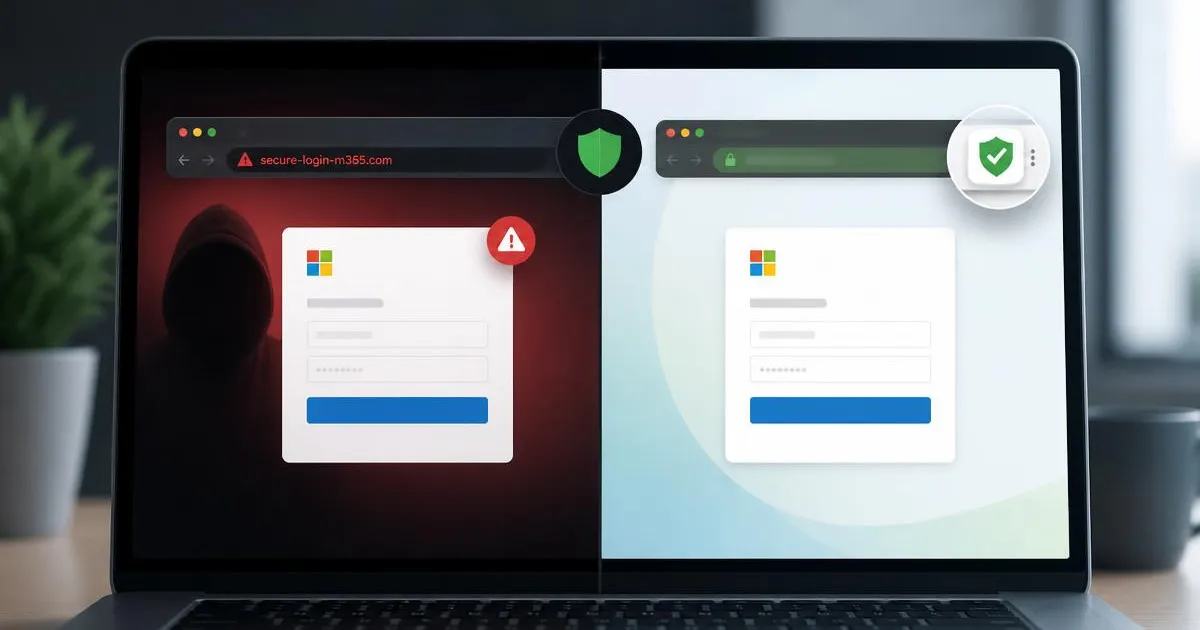
Rådet har altid været at kigge på adressefeltet. Problemet er, at kopierne i dag er pixelperfekte, og at adresserne ligner til forveksling. Er der ét bogstav galt i et langt domænenavn, opdager ingen det på vej til et møde.
Og nogle af dem kan slet ikke ses. Det kyrilliske о har samme form som det latinske o, så et domæne kan være stavet med et bogstav fra et helt andet alfabet og stå fuldstændig identisk på skærmen. Mod den slags hjælper ingen grundighed – der er ikke noget at se.
Dertil kommer, at linket sjældent ser mistænkeligt ud. Det kommer tit fra en kollega eller en kunde, hvis konto allerede er overtaget – altså fra en afsender, medarbejderen har god grund til at stole på.
Vi beder dermed den enkelte om at være den sidste sikkerhedskontrol, midt i en travl hverdag. Det er ikke en rimelig opgave at lægge på nogen.
Totrinsgodkendelse stopper det ikke
Mange regner med, at en stjålet adgangskode er ufarlig, når der er totrinsgodkendelse på. Det passede engang.
Nutidens falske login-sider sætter sig ind som mellemmand. De sender oplysningerne videre til den ægte Microsoft-side, viser godkendelsesprompten frem, og opsnapper så den adgangsbillet, der bliver udleveret bagefter. Medarbejderen bliver logget rigtigt ind og mærker ingenting.
Godkendelsen blev altså udført helt korrekt. Den blev bare stjålet på vejen, og angriberen sidder nu med en gyldig adgang.
Lad browseren afgøre det
Derfor flytter jeg opgaven hen, hvor den kan løses: ind i browseren på jeres computere.
Mass IT Check er en browserudvidelse, der kender de ægte Microsoft-login-sider. Er I på en af dem, lægger den et grønt felt øverst i vinduet, og så kan koden tastes trygt.
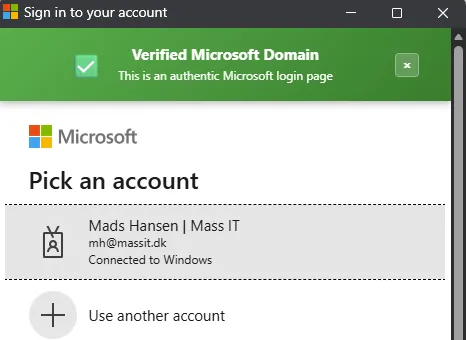
Er siden falsk, bliver den blokeret, før der er tastet noget – og medarbejderen får en forklaring frem for en advarsel, man kan klikke sig forbi i en fart. Der er en knap til at kontakte mig direkte fra blokeringssiden, så jeg hører om det med det samme.
Udvidelsen sammenligner adressen med de adresser, Microsoft faktisk bruger, og leder efter de kneb, falske domæner er bygget på: byttede eller manglende tegn, bogstaver fra andre alfabeter, almindelige tastefejl og indsatte ord som “login” eller “secure” foran det rigtige navn.
Den rulles ud centralt på alle maskiner, så der ikke er noget, den enkelte skal installere eller huske at slå til. Den virker i Chrome og Edge; Firefox er på vej.
En regel, der er kort nok til at holde
Instruktionen til medarbejderne bliver dermed én sætning: se efter mærket, før du taster.
Det er til at huske, og det er til at give videre til en ny kollega på fem sekunder. Det er mere, end man kan sige om “kig grundigt på adressefeltet, og vurdér om domænet ser rigtigt ud”.