MDR & SOC: Hvad er det nu for noget?
MDR overvåger dine enheder for mistænkelig adfærd, og et 24/7 SOC står klar til at reagere på alarmerne. Her er forskellen – og hvorfor de hører sammen.
MDR – Managed Detection & Response
MDR er et avanceret anti-virus på steroider.
Det overvåger hele tiden dine enheder for mistænkelig aktivitet – ikke kun kendte virus og sårbarheder, men også nye angreb, der aldrig er set før.
Det sker ved at analysere adfærd og reagere, når noget afviger fra normalen.
👉 Hvis en hacker prøver at kryptere filer eller stjæle data, kan MDR opdage det og stoppe det i tide.
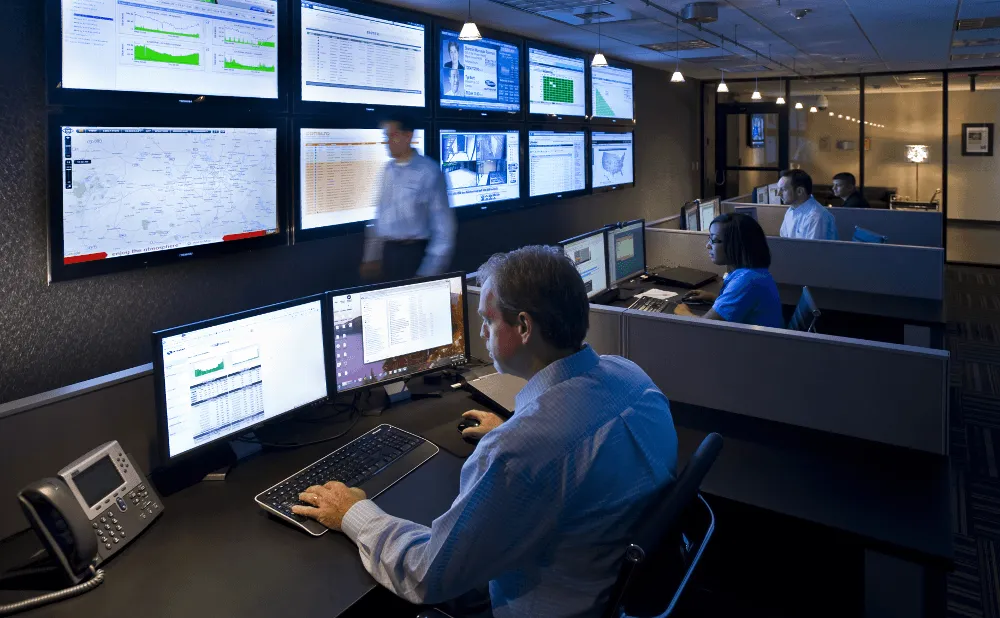
24/7 SOC – Security Operations Center
Et SOC er et center med it-sikkerhedseksperter, der holder øje med din IT døgnet rundt.
De får alarmer fra MDR-løsningen og andre sikkerhedssystemer – og reagerer med det samme, hvis noget ser forkert ud.
👉 Du får altså både overvågning og reaktion – hele tiden, også når du selv sover.
Tilsammen betyder MDR + 24/7 SOC, at din virksomhed ikke kun har værktøjet til at opdage trusler, men også eksperter, der står klar til at reagere, før et angreb når at gøre skade.